后量子算法
PQC能耗实测覆盖树莓派与笔记本:ML-KEM、ML-DSA接近椭圆曲线,SLH-DSA签名更挑平台
爱丁堡龙比亚大学团队以OpenSSL 3.5在32位与64位树莓派及普通笔记本上测量FIPS 203、204、205算法的时间和能耗。作者认为ML-KEM与ML-DSA在所测平台上可接近椭圆曲线方案,而SLH-DSA签名在受限32位设备上的能耗明显更高;结果为物联网选型提供了设备级证据。
阅读本期头条08:10早 · 每天这个点更新
后量子算法、迁移与协议,标准、网络安全、AI 与 NGCC 公钥征集。每条都回到原始来源核实并标明日期;周五另有一份七天周报。

后量子算法
爱丁堡龙比亚大学团队以OpenSSL 3.5在32位与64位树莓派及普通笔记本上测量FIPS 203、204、205算法的时间和能耗。作者认为ML-KEM与ML-DSA在所测平台上可接近椭圆曲线方案,而SLH-DSA签名在受限32位设备上的能耗明显更高;结果为物联网选型提供了设备级证据。
阅读本期头条2026年10月
| 一 | 二 | 三 | 四 | 五 | 六 | 日 |
|---|---|---|---|---|---|---|
10 条 · 当日全部新闻 · 一天一页
后量子算法
爱丁堡龙比亚大学团队以OpenSSL 3.5在32位与64位树莓派及普通笔记本上测量FIPS 203、204、205算法的时间和能耗。作者认为ML-KEM与ML-DSA在所测平台上可接近椭圆曲线方案,而SLH-DSA签名在受限32位设备上的能耗明显更高;结果为物联网选型提供了设备级证据。
阅读解读研究者把面向已知计算结果场景的IND-CPA-D分析扩展到BFV与BGV,给出引导失败、偏斜密文噪声和偏斜掩码三类攻击。前两类可恢复秘密密钥,第三类破坏不可区分性;论文还在HElib与OpenFHE上完成实验,提示阈值解密和同态计算参数不能只依赖常用启发式正确性估计。
IACR Cryptology ePrint Archive抗量子迁移
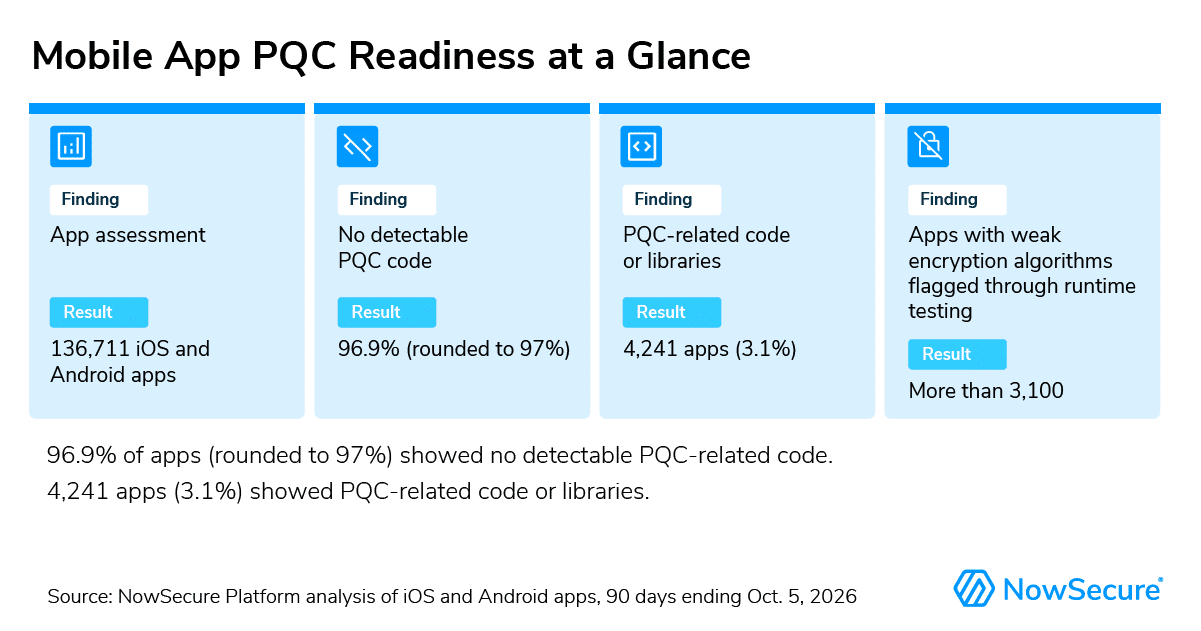
NowSecure分析136,711个iOS与Android应用包,称96.9%未检测到PQC相关算法、代码或库,4,241个出现相关痕迹;同一研究还在运行时测试中发现超过3,100个应用使用DES、RC4等弱算法。报告强调成品应用、第三方SDK和运行时行为应共同进入迁移清单,同时承认静态检测不能证明实际启用情况。
阅读解读网络安全
JVN披露多款Lenovo平板的Android Verified Boot直接使用公开AOSP测试密钥,攻击者在取得设备物理访问和低权限条件后,可能安装经过该已知密钥签名的恶意系统镜像。受支持产品需更新,停止支持的型号不会获得修复;事件暴露的是生产镜像签名密钥管理与供应链验收失效。
阅读解读JVN披露Atsumi Electric多款DVR存在两项可被非公开功能触发的问题:具备管理员登录能力的攻击者可能执行任意操作系统命令,或把设备升级到恶意固件。七个仍受支持型号需升级至10.8.237及以上,三个停售已久型号没有修复,厂商建议离线使用或更换后续产品。
Japan Vulnerability NotesAI 前沿
Perplexity为Mac应用上线完全本地的Computer模式,Qwen 3.6或其后训练版本PPLX Pro、任务编排和文件处理均可在Apple silicon设备上运行,工具代码进入隔离沙箱。用户可选择授权云端模型、浏览器和连接应用;功能面向Pro、Max与Enterprise订阅,官方建议至少36GB内存。
阅读解读CNCF治理的llm-d项目发布1.0版本,把前缀缓存与负载感知路由、KV缓存卸载、预填充/解码分离等能力收敛到稳定核心,并新增多租户公平流控、路由热备、协调滚动升级、v1配置API和会话感知路由。厂商展示了成本与吞吐收益,但结果来自特定模型和云价格,应按工作负载复测。
Red Hat简明事实 · 原始来源
JVN披露GNU UnRTF 0.21.12之前版本存在CVE-2026-109831越界写入。攻击者需要诱导用户打开特制RTF文件,可能造成拒绝服务并产生有限完整性影响;维护方已在0.21.12修复,使用该转换工具的自动化处理链也应升级。
Cloudflare Think与Agent Skills改用@cloudflare/computer工作区,并弃用@cloudflare/shell及createExecuteTool。新旧工作区把文件存入不同数据表,官方明确没有自动迁移;未复制旧数据的智能体会以空工作区启动。
Akamai在DataStream 2日志中加入PQC与非PQC连接字段,同时新增双向gRPC会话进度和最终统计,以及内部流量的midgress类型数据,便于运维团队从实际连接日志核对量子安全协商覆盖,而不只依赖配置声明。