后量子算法
6G场景PQC实测:算法计算可接受,边缘握手更受尺寸与设备能力约束
5月7日的预印本在Intel Core i7与Raspberry Pi 4上比较ML-KEM、ML-DSA、Falcon及混合方案,并以OpenSSL TLS 1.3握手作为系统级载体。作者发现现代CPU上部分ML-KEM接近X25519,但树莓派和混合签名配置更容易暴露吞吐与报文尺寸成本。
阅读本期头条08:10早 · 每天这个点更新
后量子算法、迁移与协议,标准、网络安全、AI 与 NGCC 公钥征集。每条都回到原始来源核实并标明日期;周五另有一份七天周报。

后量子算法
5月7日的预印本在Intel Core i7与Raspberry Pi 4上比较ML-KEM、ML-DSA、Falcon及混合方案,并以OpenSSL TLS 1.3握手作为系统级载体。作者发现现代CPU上部分ML-KEM接近X25519,但树莓派和混合签名配置更容易暴露吞吐与报文尺寸成本。
阅读本期头条2026年10月
| 一 | 二 | 三 | 四 | 五 | 六 | 日 |
|---|---|---|---|---|---|---|
25 条 · 当日全部新闻 · 一天一页
后量子算法
5月7日的预印本在Intel Core i7与Raspberry Pi 4上比较ML-KEM、ML-DSA、Falcon及混合方案,并以OpenSSL TLS 1.3握手作为系统级载体。作者发现现代CPU上部分ML-KEM接近X25519,但树莓派和混合签名配置更容易暴露吞吐与报文尺寸成本。
阅读解读5月16日提交的预印本提出“hybrid-by-default”Python密码库,并对九个PQC生态项目按八个维度评分。作者报告单机Docker环境下X25519+ML-KEM-768完整操作约243微秒,但评分、吞吐和变异系数均是作者实验结果,不能替代正式侧信道证明。
arXivOQS的OpenSSL 3 Provider在9月16日发布0.12.0-rc2:重新启用HQC、加入MQOM和新的Frodo变体,移除SPHINCS+,并修复混合公钥长度校验、释放后使用、堆溢出和双重释放等问题。它仍是候选版本,不应被写成稳定发布。
Open Quantum SafeOpen Quantum Safe在7月发布liboqs 0.16.0,移除SPHINCS+、更新HQC并引入MQOM,同时修复未初始化指针、越界读取、整数下溢和安全清理范围错误。版本还改变FrodoKEM命名与默认实现,升级不能只看接口是否编译通过。
Open Quantum Safe美国国家安全局10月1日公布国家安全系统量子安全迁移措施:2027年起新采购商业方案须支持抗量子能力,不能升级的遗留系统计划在2030年前退出。公告同时强调“先收集、后解密”风险,但适用范围并非全球通用合规期限。
NSA抗量子协议
2025年11月发布的RFC 9867规定在IKE_INTERMEDIATE和CREATE_CHILD_SA中使用预共享后量子密钥,既能加强初始IKE SA,也覆盖后续重键。它是正式Proposed Standard,但不会解决PPK分发、标识绑定与轮换问题,也不替代RFC 8784。
阅读解读5月6日更新的个人草案为SSH描述SLH-DSA独立签名及与Ed25519、Ed448混合的方案。无状态哈希签名提供不同于格密码的安全路线,但签名尺寸和算法组合显著增加协议负担;草案代码点仍待定,不能投入公开互操作。
IETF Datatracker5月27日的draft-harrison-sshm-mlkem-02为SSH传输层定义纯后量子ML-KEM密钥交换方法,取代更早草案名称。它是标准轨意向的个人草案,但无RFC流和IETF正式地位;纯PQC路线降低经典组件依赖,也把安全性集中到KEM与实现。
IETF Datatracker6月21日更新的04版个人草案比较TLS 1.3混合密钥建立与单独ML-KEM,并主张在强大量子计算机出现前保留经典组件。文档进入Independent Submission的ISE Review,但明确没有IETF共识,也不是工作组标准结论。
IETF Datatracker9月14日更新的个人互联网草案定义MLKEM512X25519与SecP256r1MLKEM512两个TLS 1.3混合组,面向ClientHello尺寸、分片风险和受限设备开销。Datatracker明确显示其无IETF正式地位,也未进入任何RFC流,不能当作已分配参数。
IETF Datatracker标准动态
9月发布的Informational RFC 10033聚焦LMS/XMSS类有状态哈希签名的运营安全:一次性签名状态不能回滚或在副本间重复使用,备份、集群、故障恢复和设备迁移都必须维护单调状态。重点不是新增算法,而是防止运维破坏安全假设。
阅读解读Datatracker在10月1日记录MLS后量子密码套件草案的工作组最后征求意见与文档负责人材料,当前文本仍是7月21日版本。它定义ML-KEM及混合密码套件,意向状态为Proposed Standard,但仍标记I-D Exists,尚未成为RFC。
IETF Datatracker9月15日的draft-vitap-ml-dsa-webauthn-05描述用FIPS 204 ML-DSA实现WebAuthn无密码认证。尽管标注标准轨意向,Datatracker显示无RFC流、无负责AD、仅为I-D Exists;浏览器、认证器、COSE标识和凭据生命周期仍需形成生态共识。
IETF Datatracker9月30日更新的个人草案为Kerberos PKINIT加入ML-KEM:客户端携带KEM信息,KDC签名返回KDCKEMInfo,并用HKDF-SHA-512派生密钥。草案特别处理降级与未来KEM扩展,但仍无IETF正式地位,尚不能视为Kerberos标准更新。
IETF Datatracker9月29日发布的个人草案整理DNSSEC选择PQC算法时的标准化速度、报文尺寸、CPU、协议改动、HSM和密码分析因素,并把签名尺寸分为小、中大与超大区间。作者明确说明文档无意成为RFC,定位是讨论清单而非标准。
IETF Datatracker网络安全
GitHub 10月2日宣布无状态GitHub App安装令牌已全面推出,新令牌约520字符并带ghs_APPID_JWT形式前缀;权限、仓库范围与一小时有效期不变。依赖固定长度数据库、旧正则、日志脱敏或代理头限制的系统需立即检查。
阅读解读GitHub 10月2日为SecurityAdvisory对象新增CVE、源码位置、GitHub复核时间、NVD发布时间和关联仓库公告链接,并给securityAdvisories查询增加严重度与撤回状态筛选。变化只读且向后兼容,但时间字段语义不可混用。
GitHub ChangelogGitHub 10月2日同时发布仓库安全公告评论REST API公开预览与机密评论:API可读写普通评论但不能删除,也不会返回机密评论;机密内容仅写权限人员可见且查看进入审计日志,发布后不能在普通与机密之间切换。
GitHub ChangelogCloudflare 10月2日推出Protected Quick Tunnels:无需账户即可用允许邮箱列表保护临时隧道,Access完成认证,授权名单保留在本地,短期断言换取最长四小时本地会话。若保护流程失败,隧道不会降级为公开访问。
Cloudflare BlogCloudflare 10月2日开放Account Abuse Protection早期访问面板,将登录、注册事件与设备、网络信号关联,并通过按域哈希的用户标识帮助排查撞库和账户接管。面板给出线索而非最终结论,泄露凭据等信号仍需结合业务上下文复核。
Cloudflare BlogAI 前沿
通义千问9月20日开源Qwen-Image-2.1,视觉生成组件为7B参数,统一文本生成、图像编辑和透明通道输出;混合粒度注意力与KV缓存面向多图编辑提效,最多支持10张参考图。官方展示属于产品结果,仍需独立复测一致性和成本。
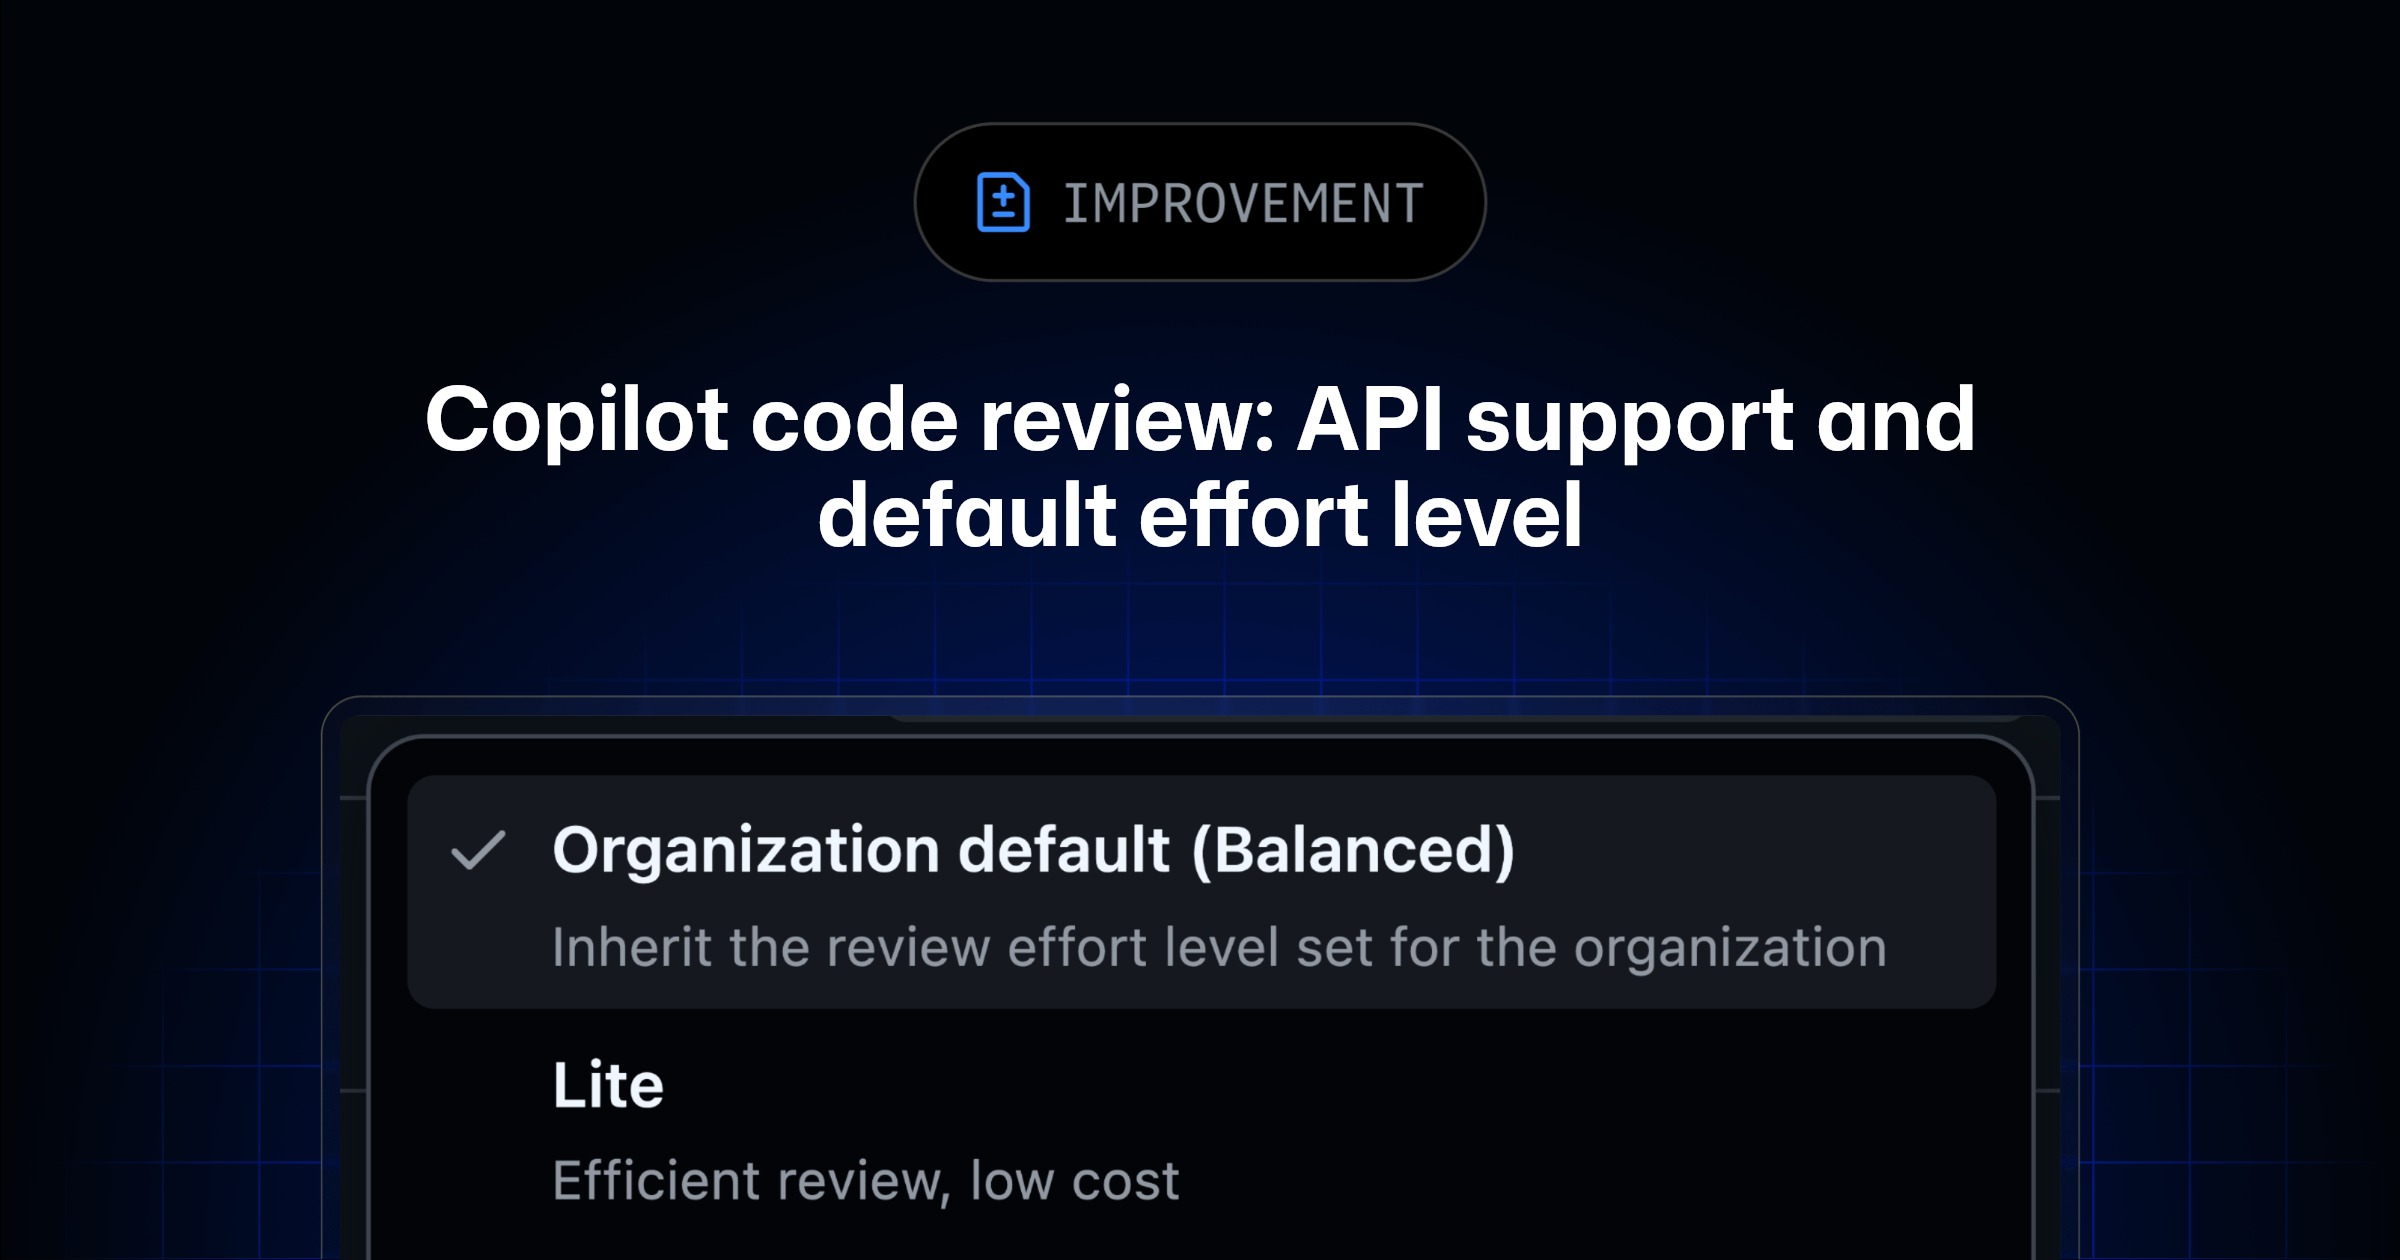
阅读解读GitHub 10月2日为Copilot code review加入REST与GraphQL触发方式,调用方可逐请求选择推理强度;自9月28日起未显式设置的审查默认使用Balanced,原先指定Lite的配置保持不变。自动审查更易集成,但结论仍需人类和测试验证。
GitHub ChangelogCloudflare 10月2日发布八项可观测性更新,覆盖HTTP、防火墙、Workers、Containers、R2与AI Gateway日志,加入原生SQL绑定并预告自定义告警和最长一年保留。新的量价方案计划12月1日生效,未来能力不应与当前GA状态混写。
Cloudflare BlogCloudflare 10月2日宣布Traces进入开放测试,以OpenTelemetry语义展示请求经过安全策略、转换、缓存、路由、Workers和源站的跨度。它为AI与边缘应用提供跨层故障定位,但测试期字段、采样和成本模型仍需通过实际流量验证。
Cloudflare BlogCloudflare 10月2日发布Web Search API,可经AI Gateway用REST或Workers绑定调用多家搜索提供商,支持自带密钥、统一日志与额度。官方同时标注零数据保留取决于合作方标签,面向Agent的服务器工具仍是即将推出,并非当前全部可用。
Cloudflare Blog