网络安全
日本NICT披露应用到后端攻击:公开App成为API薄弱点的发现入口
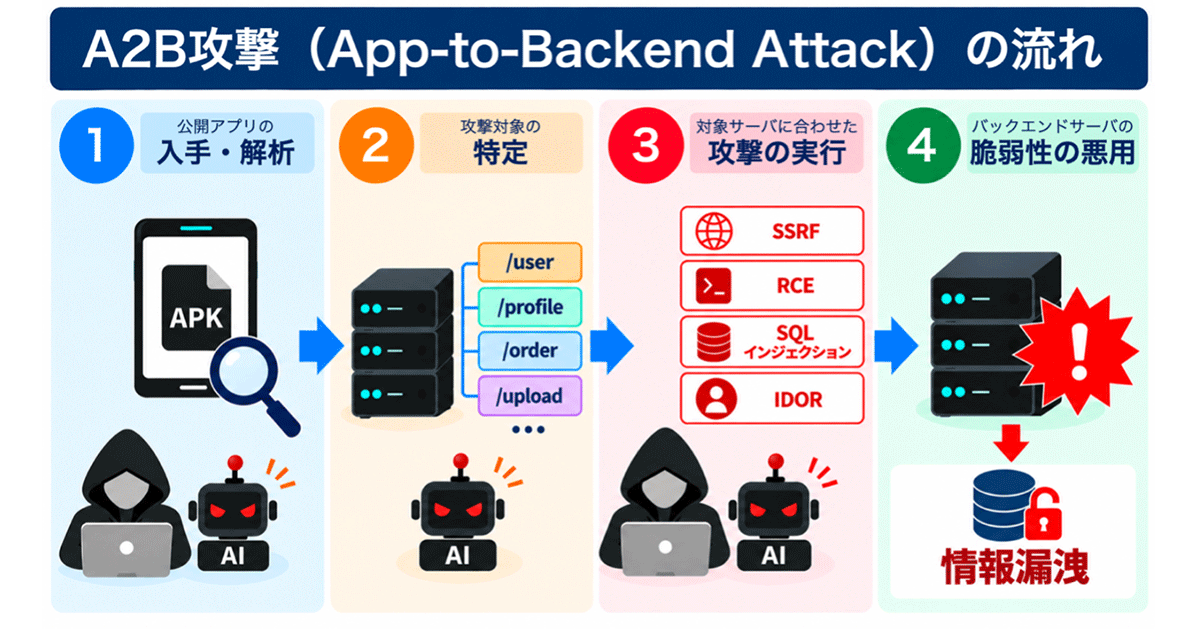
NICT于10月13日分析近期日本信息泄露事件,指出公开应用可成为发现API弱点的入口。其处置建议覆盖侵害确认、漏洞检查和临时缓解;结合JPCERT已有通报,移动端、管理接口与后端资产应一起检查,不能把多起事件归为同一漏洞。
阅读本期头条08:10早 · 每天这个点更新
后量子算法、迁移与协议,标准、网络安全、AI 与 NGCC 公钥征集。每条都回到原始来源核实并标明日期;周五另有一份七天周报。

网络安全
NICT于10月13日分析近期日本信息泄露事件,指出公开应用可成为发现API弱点的入口。其处置建议覆盖侵害确认、漏洞检查和临时缓解;结合JPCERT已有通报,移动端、管理接口与后端资产应一起检查,不能把多起事件归为同一漏洞。
阅读本期头条2026年10月
| 一 | 二 | 三 | 四 | 五 | 六 | 日 |
|---|---|---|---|---|---|---|
3 条 · 网络安全 · 一天一页
网络安全
NICT于10月13日分析近期日本信息泄露事件,指出公开应用可成为发现API弱点的入口。其处置建议覆盖侵害确认、漏洞检查和临时缓解;结合JPCERT已有通报,移动端、管理接口与后端资产应一起检查,不能把多起事件归为同一漏洞。
阅读解读Volexity披露Ivanti Connect Secure零日利用链,HKCERT随后将相关版本列为极高风险。CVE-2026-104935已遭现实攻击;运营方在更新设备后,还需检查设备可信状态及内网凭据暴露范围,单次磁盘完整性检查不足以排除侵害。
Volexity原始调查、HKCERT通报CISA在10月15日协调披露Eclipse Milo多项漏洞,影响批量方法授权、角色映射和连接资源回收。相关修复已在7月发布的1.1.5中提供,仍使用0.6.x的部署需要迁移;部分条目存在概念验证,本次材料未确认现实利用。工业用户应核对上层产品实际集成的库版本。
CISA官方CSAF、Eclipse Milo发行记录