
网络安全
GitHub加入结构化私密漏洞报告,并对新报告实施速率控制
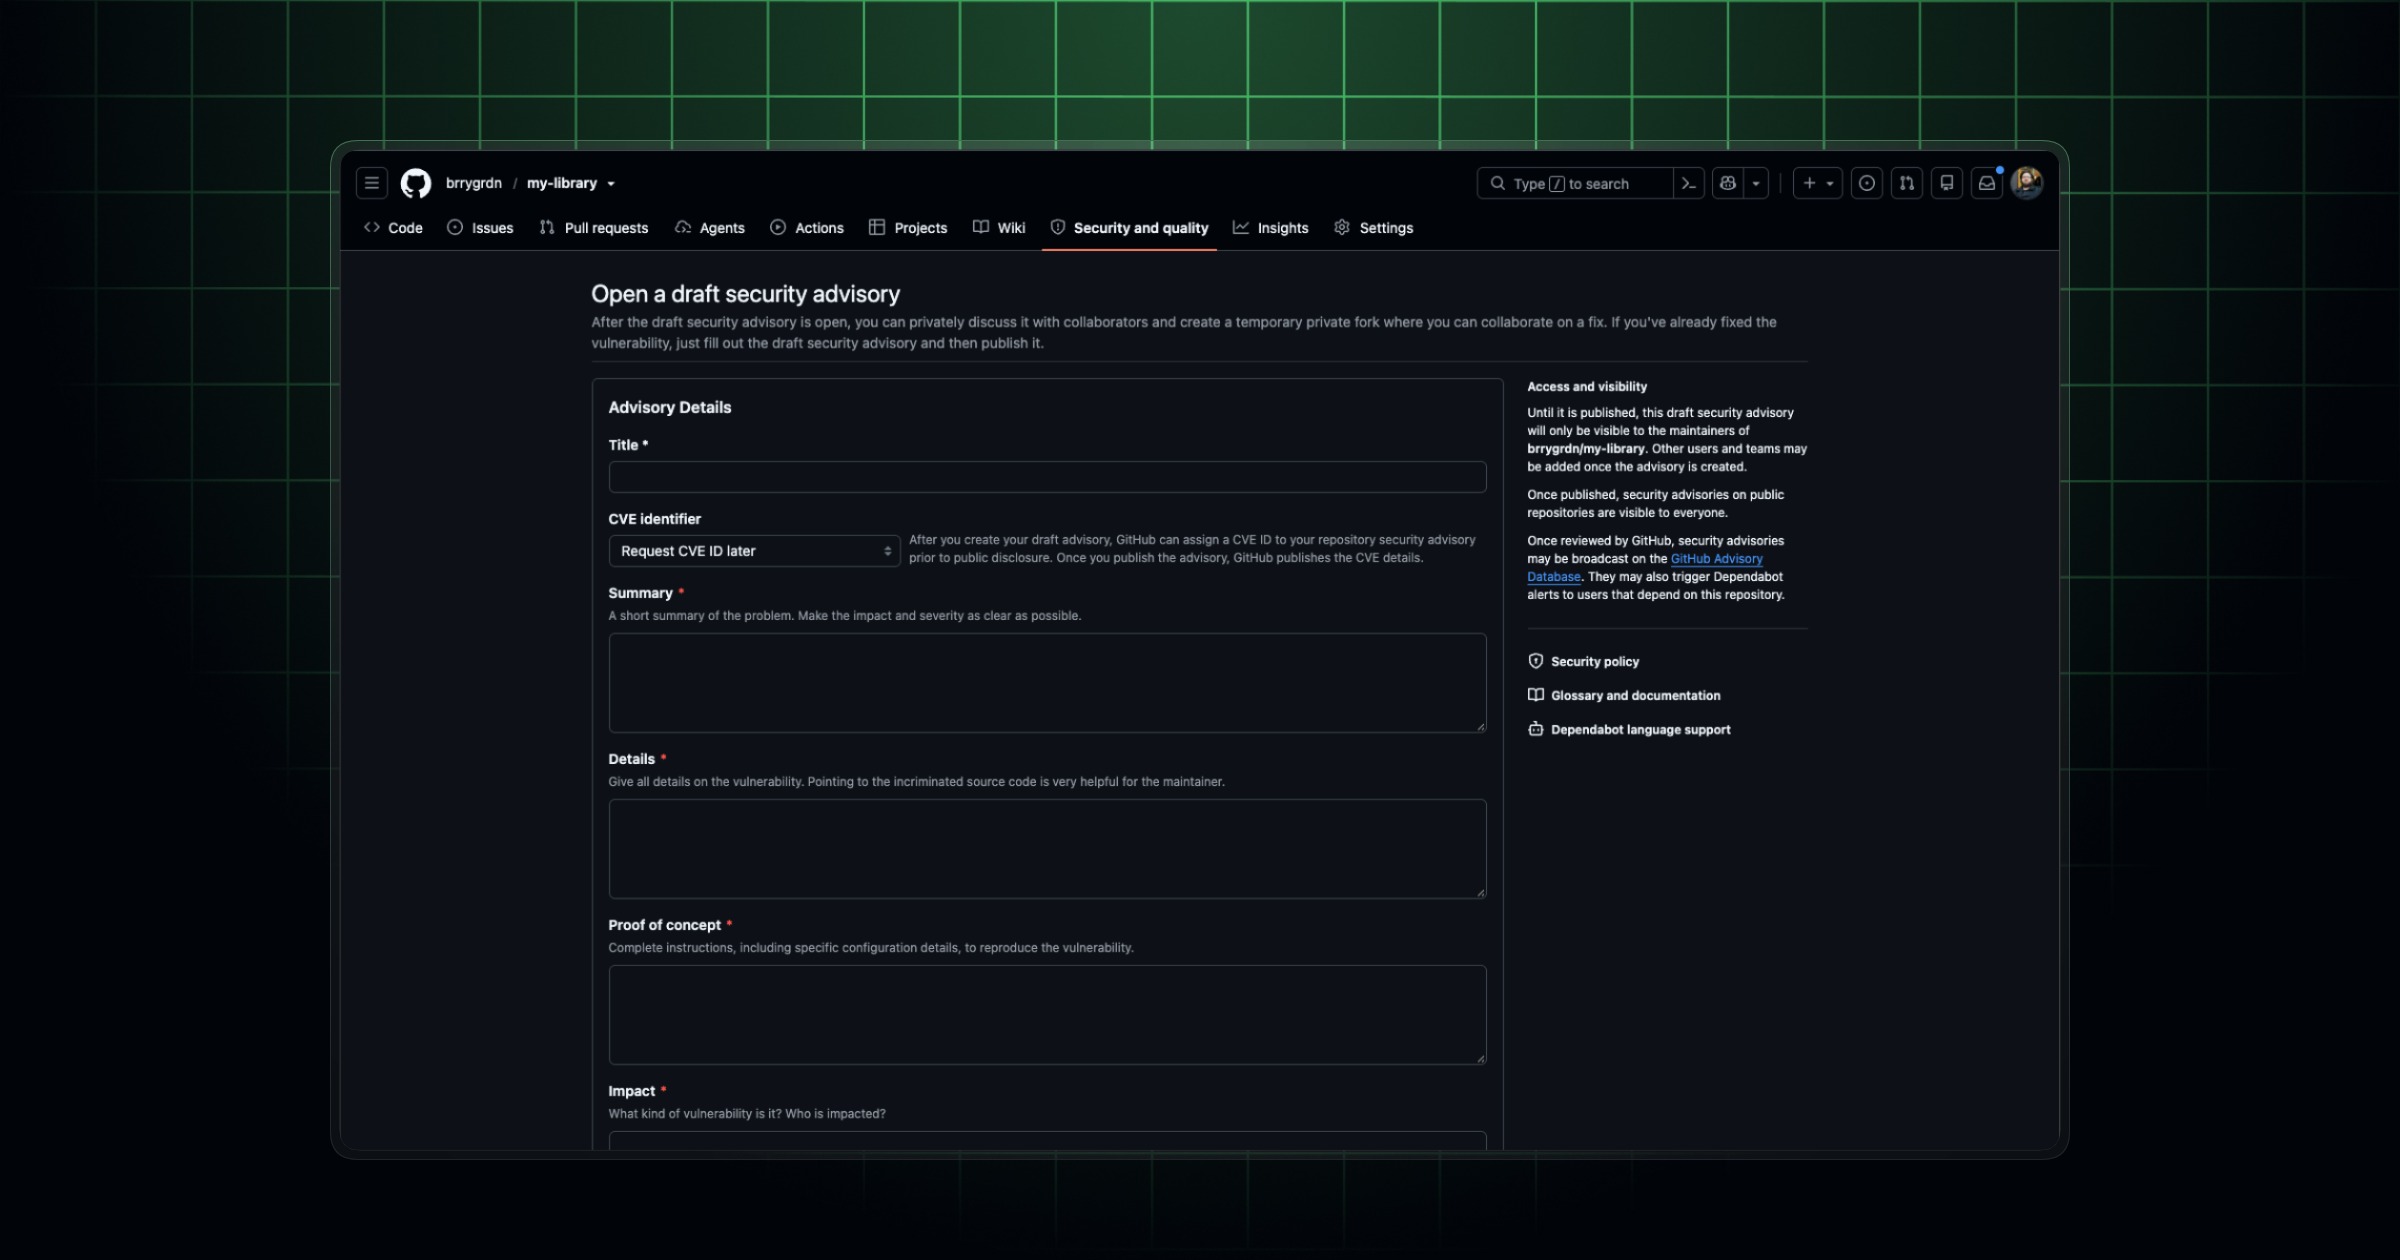
GitHub于10月1日公布私密漏洞报告的结构化表单,可要求摘要、细节、复现与影响等内容,仓库也能定制报告模板。同日公告介绍针对新报告的速率控制。本站分析表单约束与漏洞真实性的区别,以及网页与API路径、可信报告者例外如何影响维护者的实际分诊流程。
阅读本期头条08:10早 · 每天这个点更新
后量子算法、迁移与协议,标准、网络安全、AI 与 NGCC 公钥征集。每条都回到原始来源核实并标明日期;周五另有一份七天周报。

网络安全
GitHub于10月1日公布私密漏洞报告的结构化表单,可要求摘要、细节、复现与影响等内容,仓库也能定制报告模板。同日公告介绍针对新报告的速率控制。本站分析表单约束与漏洞真实性的区别,以及网页与API路径、可信报告者例外如何影响维护者的实际分诊流程。
阅读本期头条2026年10月
| 一 | 二 | 三 | 四 | 五 | 六 | 日 |
|---|---|---|---|---|---|---|
5 条 · 网络安全 · 一天一页
网络安全
GitHub于10月1日公布私密漏洞报告的结构化表单,可要求摘要、细节、复现与影响等内容,仓库也能定制报告模板。同日公告介绍针对新报告的速率控制。本站分析表单约束与漏洞真实性的区别,以及网页与API路径、可信报告者例外如何影响维护者的实际分诊流程。
阅读解读国家互联网应急中心9月30日发布FlyLegit僵尸网络分析,描述弱口令、历史设备漏洞、多架构载荷和控制域名变化等机制。通报中的感染统计对应9月上旬观测窗口,不能当作今天的实时数量。本站分析初始入口、持久化和控制链路如何共同影响清理,强调修复凭据与设备暴露面。
国家互联网应急中心回顾9月28日发布的银狐G01分析:攻击者借搜索推广与仿冒网站分发恶意安装程序,目标涉及开发工具和常用客户端,正常界面可能掩盖后台载荷。报告还描述DLL侧载、持久化及安全配置干扰。本站分析开发终端为何是高价值目标,以及安装来源、发布者身份和事件处置的验证关系。
国家互联网应急中心回顾9月23日公开的AI安全众测结果:活动覆盖25家厂商54款产品,收集873处漏洞,其中既有AI特有问题,也有传统网络安全缺陷。报告描述提示注入、Agent身份与工具交互等风险。本站强调这些数字属于活动样本,并分析模型输出、工具权限和授权证据应如何形成独立的安全边界。
国家互联网应急中心回顾9月18日公告:国家网络安全公共服务平台提供安全DNS、云防护、样本分析和漏洞情报合规性检测等服务,面向社会开放。各服务承担的职责不同,数据格式检测不等于产品全面安全认证。本站分析威胁情报接入、阻断误报和样本信息处理如何进入研发与运维流程。
国家互联网应急中心
