
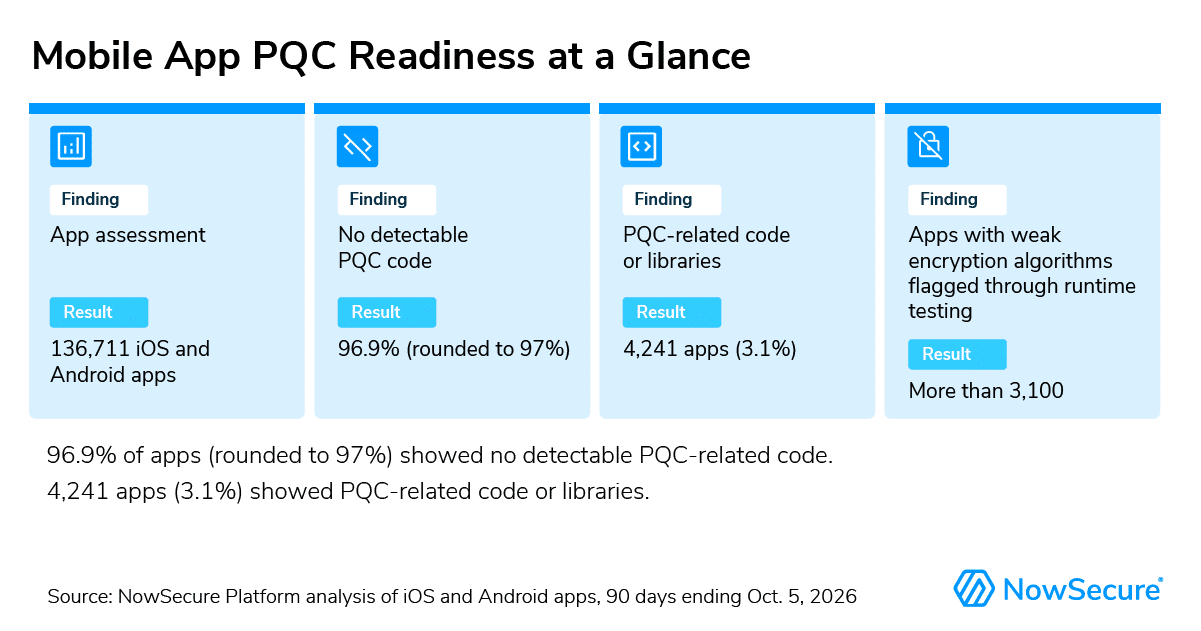
原始资料日期:2026-10-20。NowSecure公布一项覆盖136,711个独立iOS与Android应用的分析,统计窗口为截至2026-10-05的90天。按包名或bundle ID计数,同一应用若同时存在于两个平台则分别计算;结果显示96.9%的样本未检出PQC相关代码,4,241个样本检出相关算法、代码或库。
这份数据首先指向资产盘点缺口:移动应用经常包含开发团队没有直接编写的第三方SDK与密码库,只看服务端配置或源代码清单可能漏掉最终交付包。NowSecure因此主张对用户实际下载的二进制成品进行检查,并把第一方应用和供应商提供的第三方应用同时纳入密码资产目录。
研究还报告,在同一批测试中,运行时检查在超过3,100个应用里标记了DES、RC4等弱加密算法。这部分风险与未来量子计算并非同一问题,却说明迁移不能只搜索ML-KEM等新算法:团队还要先识别当前已经不安全的旧算法、协议调用位置和数据用途,避免在“量子安全”标签下保留传统缺陷。
方法局限写得很清楚。PQC代码出现在二进制中,只能证明组件存在,不能证明运行时真正启用;反过来,二进制未检出PQC,也不能排除操作系统、网络栈或服务器端提供的量子安全保护。因此96.9%不是“96.9%的应用完全没有量子安全连接”,更不能直接当作生产部署失败率。
NowSecure提出的实施顺序是先盘点和按敏感数据优先级排序,再修复自研应用;对第三方应用则与供应商制定计划或寻找替代品,最后在真实设备上重新测试算法、组件和完整应用。该公司同时提供相关商业平台,因此报告中的产品能力与迁移建议属于厂商陈述,尚不等于独立复现。
量仔观察
本站认为,这项测量的真正价值不是“97%”这个醒目数字,而是把移动端最终制品和第三方依赖拉回迁移边界。企业可以据此把SBOM、CBOM、网络观测和运行时测试连接起来,但不能只凭静态字符串决定合规。下一步最有用的公开证据将是按行业、算法用途和运行时协商结果分层的数据,以及对误报、漏报和操作系统代管密码能力的独立验证。