
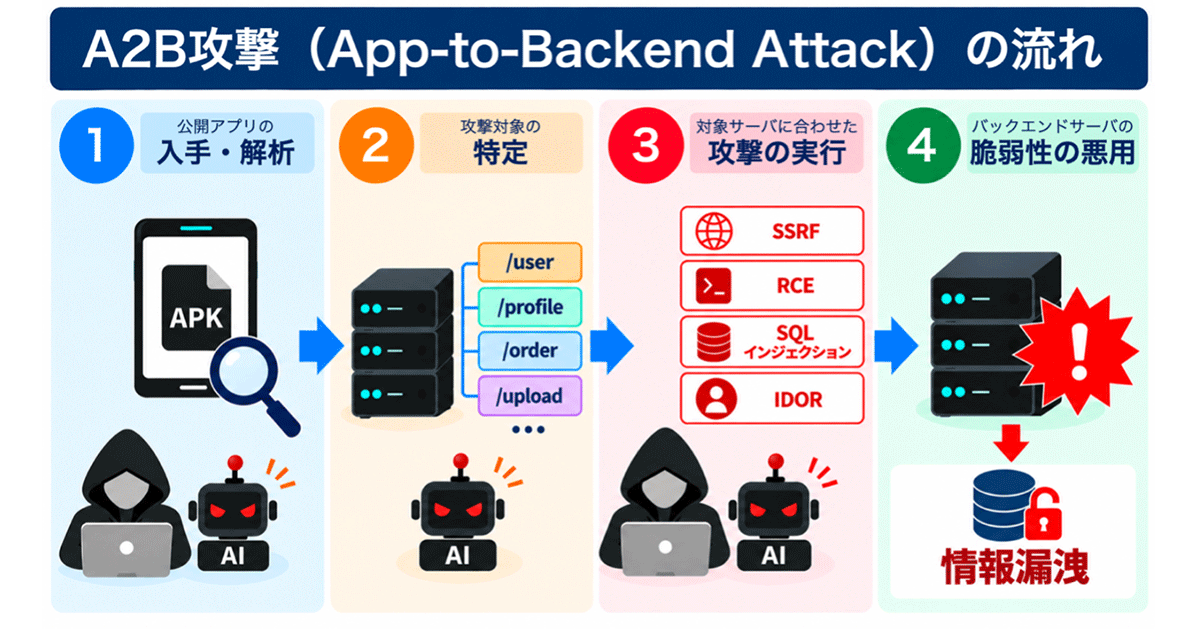
原始发布日期:2026-10-13。日本信息通信研究机构NICT的LETTICE团队公布近期信息泄露事件分析,将从公开应用解析信息、再攻击连接服务器的做法称为A2B,即App-to-Backend Attack。该公告将其列为部分事件的成因之一,没有宣称日本近期所有泄露都来自这一条路径。
JPCERT的相关警报也将服务端检查列为重点:公开应用可以暴露API信息,后端授权不足、管理接口或被窃密钥随后可能被滥用。验收时应关注服务器实际拒绝了哪些请求。NICT另提醒,同类问题也可能存在于iOS和Web服务。
NICT的具体建议分为侵害确认、漏洞检查和临时缓解三部分:先清点公开接口并核对访问记录,再检查对象级授权、服务端请求与输入处理,按需要停用多余接口、加强访问限制并重发可疑凭据。原始说明位于[NICT具体防护建议](https://cynex.nict.go.jp/library/261013-01.html),处置应按业务实际范围展开。
作为背景,JPCERT在10月8日发布、10月9日更新的相关警报,已经记录通过应用识别API、滥用管理接口及被窃密钥的多类报告,并提醒BI工具和员工管理系统也可能受影响。这份材料并非今天的新公告,可在[JPCERT原始警报](https://www.jpcert.or.jp/at/2026/at260030.html) 查阅;它不能证明所有事件属于同一攻击团伙。
NICT认为AI可能加快应用解析与弱点寻找,但没有逐案确认所用模型或自动攻击成功率。具体损失、归因和AI贡献仍需事件级证据;防护工作的依据是已经观察到的接口问题。
量仔观察
本站认为,这条新闻最有价值的工程提醒是把“用户界面里看不到”与“服务器拒绝访问”分开验收。公开端点、后台管理接口和不同账号对同一对象的权限,都需要在服务端确认。对自动记录生活、调用云API或连接内部工具的应用,长期有效的共享密钥和过宽的服务权限会扩大单点问题影响;验收应围绕不被授权的操作确实失败,而不只是正常功能能够成功。