
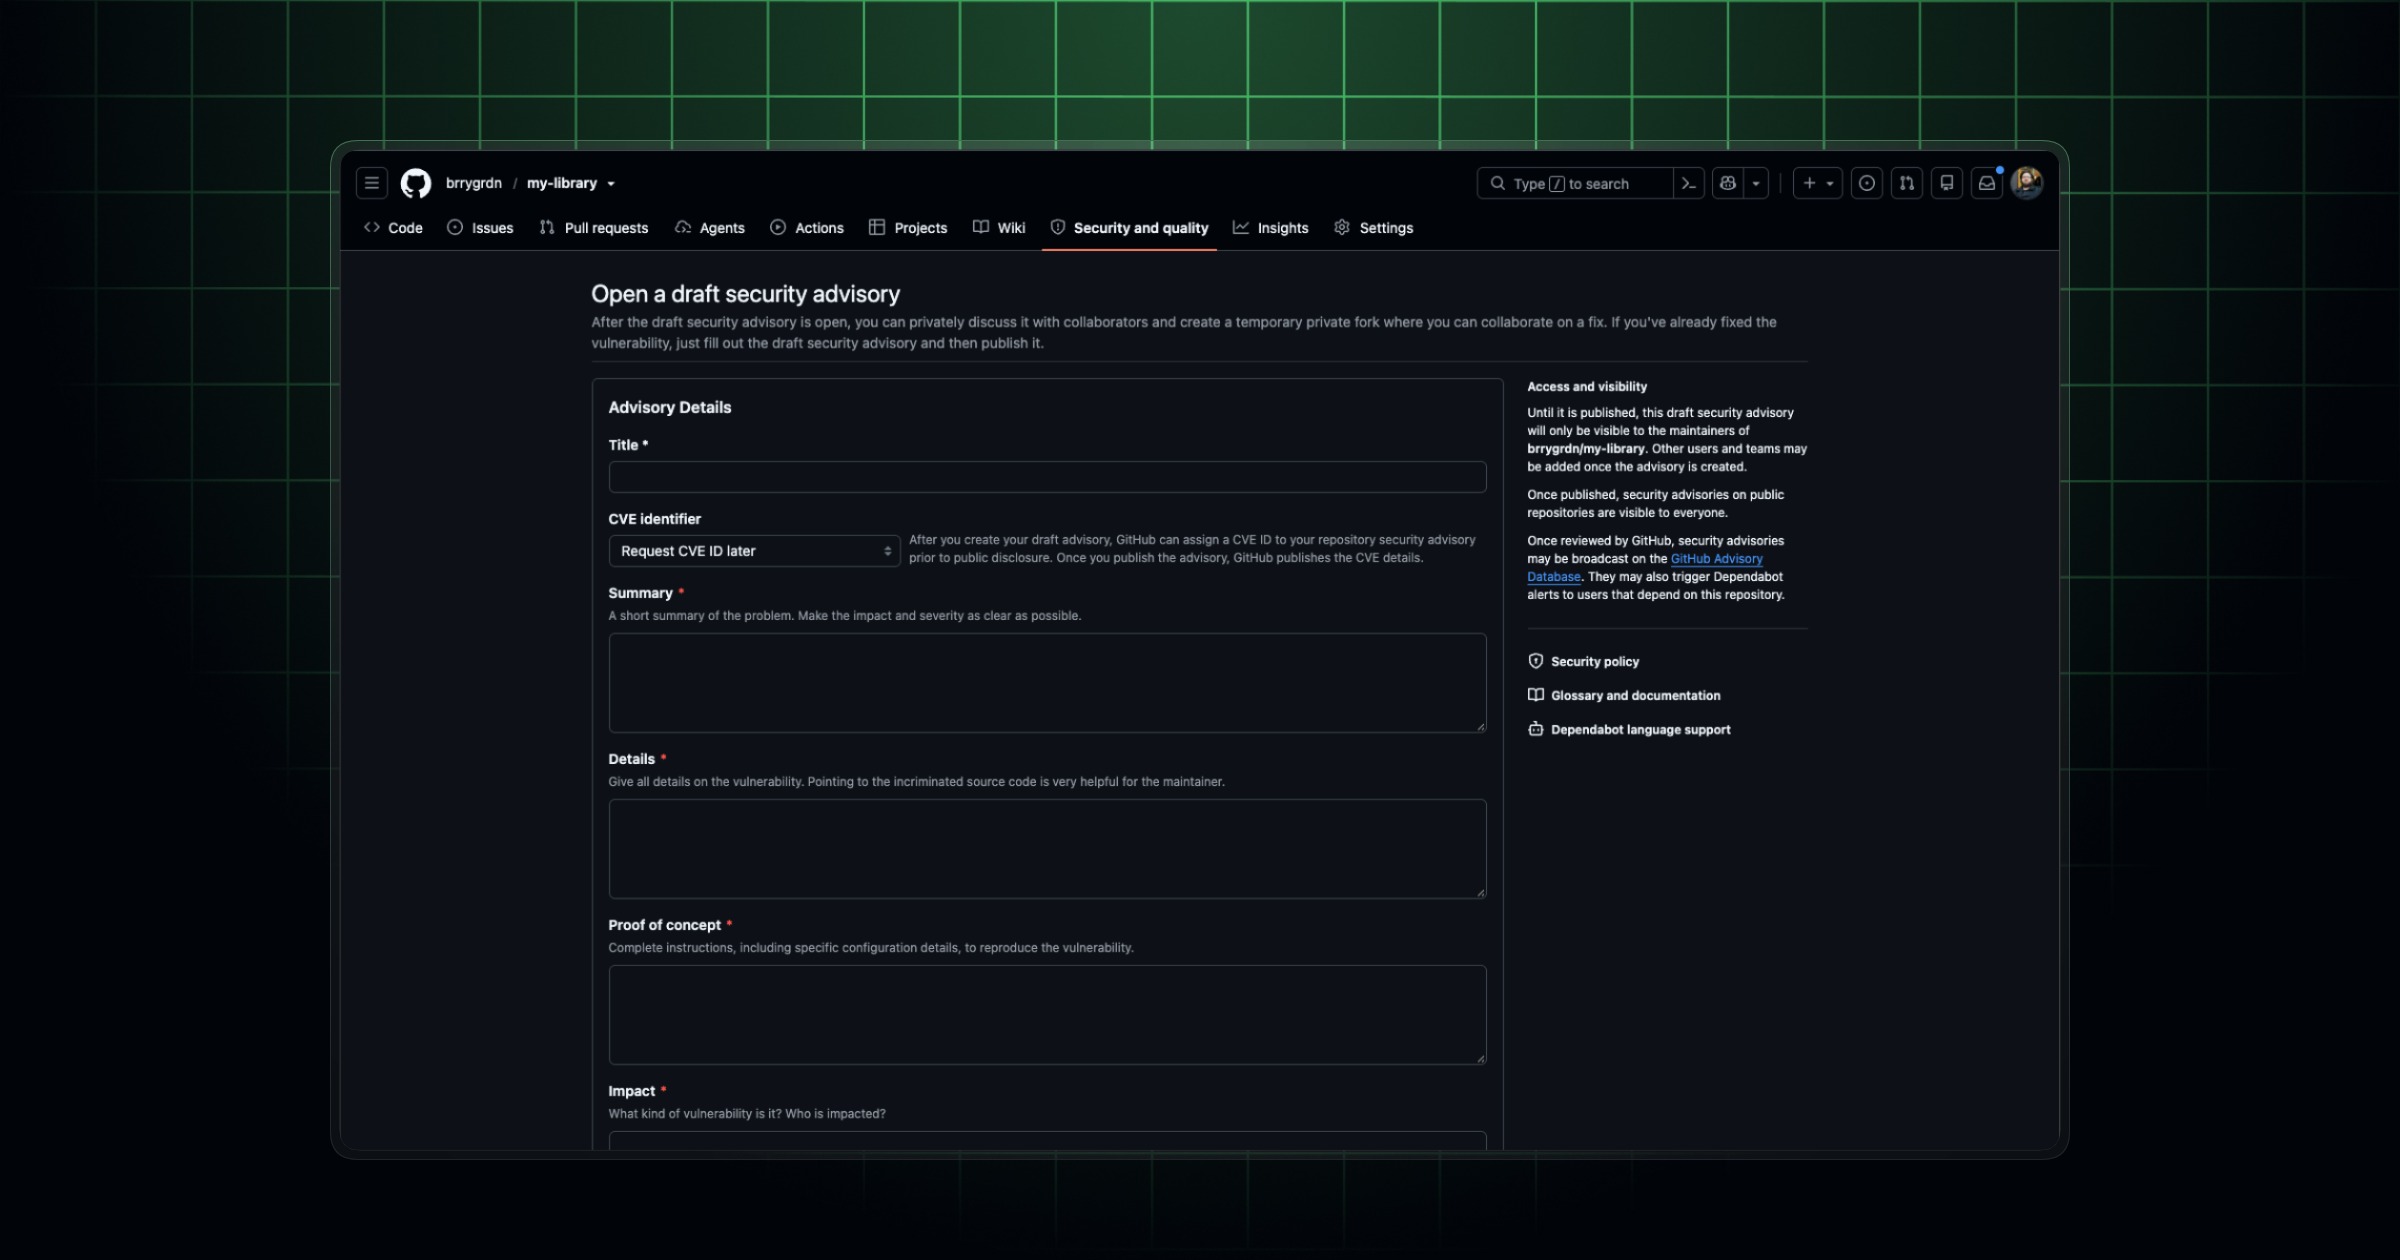
原始来源日期:2026年10月1日。GitHub为私密漏洞报告加入结构化表单,要求报告者提供摘要、详情、复现与影响等材料,并对复现内容设置最低长度。仓库可通过VULNERABILITY_REPORT.yml定制表单。
官方说明,定制表单约束也适用于API提交,而默认表单的对应要求并非都由API强制执行;无效的自定义配置会退回默认表单。维护者因此需要区分页面体验与接口校验,不能仅检查网页上出现了哪些必填框。
GitHub同日还公告针对新增报告的速率控制,既有报告的讨论不受同样影响,并提供可信报告者等管理安排。相关原文入口为https://github.blog/changelog/2026-10-01-rate-limits-for-private-vulnerability-reports/。这些机制用于管理提交负担,不等于已经验证报告真实有效。
量仔观察
本站认为,结构化报告的价值是减少复现所需信息缺失。维护者可以把版本、触发条件、攻击前提和观察到的影响放进适当字段,让下一位处理者能够继续调查。但文字达到最低长度、自动填满所有字段,都不能证明存在漏洞;真正的分诊仍要检验可重复行为和安全边界。
API与页面的差异尤其适合做一次实际验证。团队如果依赖机器提交或代理协助上报,应确认服务端究竟校验哪些字段,以及配置失效时会发生什么。本站会把模板加载、提交拒绝原因和默认回退一并记录,防止维护者以为已有的模板约束覆盖了所有入口。
速率控制与可信例外则需要结合仓库的历史数据。过低限制可能阻碍一个真实调查中连续发现的问题,过宽例外可能让被滥用的账户持续占用处理资源。对维护者而言,更有用的指标是有效复现率、首次响应耗时和重复报告比例,而非单纯追求提交数量下降。表单、速率预算与人工核验共同作用,才可能把大量来信转化成可处理的安全事实。